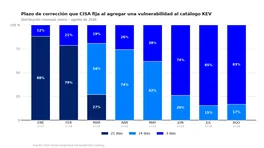
CISA redujo el plazo de corrección que exige al publicar una vulnerabilidad explotada: en enero el 88 % de los casos recibía 21 días; en agosto el 83 % recibe 3. Tres incidentes de este año explican el cambio y lo que implica para quien opera infraestructura propia.
seguridad
- Hoja
- 05
- Notas
- 2
2 notas publicadas sobre este tema.
El plazo para parchar pasó de 21 días a 3 en ocho meses
KINDNS: ICANN reconoce a GIGAIPNET en su programa global de buenas prácticas DNS
ICANN nos ha incorporado oficialmente al programa KINDNS como Shared Private Resolver Operator. Te explicamos qué es esta iniciativa, por qué la seguridad operativa del DNS rara vez aparece en una propuesta comercial pero define la calidad real de un proveedor, y qué cambia para los servicios que entregamos desde Ecuador.